Gartnerのハイプ・サイクルで見るSIEMとSOAR – なぜ両者に限界があるのか?
📊 Gartnerのハイプ・サイクルによると、SOARは「幻滅の谷」、SIEMは「生産性の高原」に位置しています。
見た目ではSOARは期待を失い、SIEMは成熟期に入ったように見えます。
しかし、実際の現場ではどちらの技術も現在のセキュリティ課題を根本的に解決できていないとの指摘が続いています。
その理由は、SOARとSIEMの双方に構造的な限界があるからです。
SOARはSIEMの検出結果に全面的に依存して動作し、SIEMは依然としてログ収集範囲や分析能力に制約を抱えています。
結局、Gartnerが評価する段階に関係なく、両技術とも限界に直面しているということです。
本記事ではGartnerのハイプ・サイクルの観点から、
なぜSOARとSIEMが現在のセキュリティ環境において完全な解決策とは言えないのかを整理します。
- SOAR: Security Orchestration, Automation, and Response
- SIEM: Security Information and Event Management
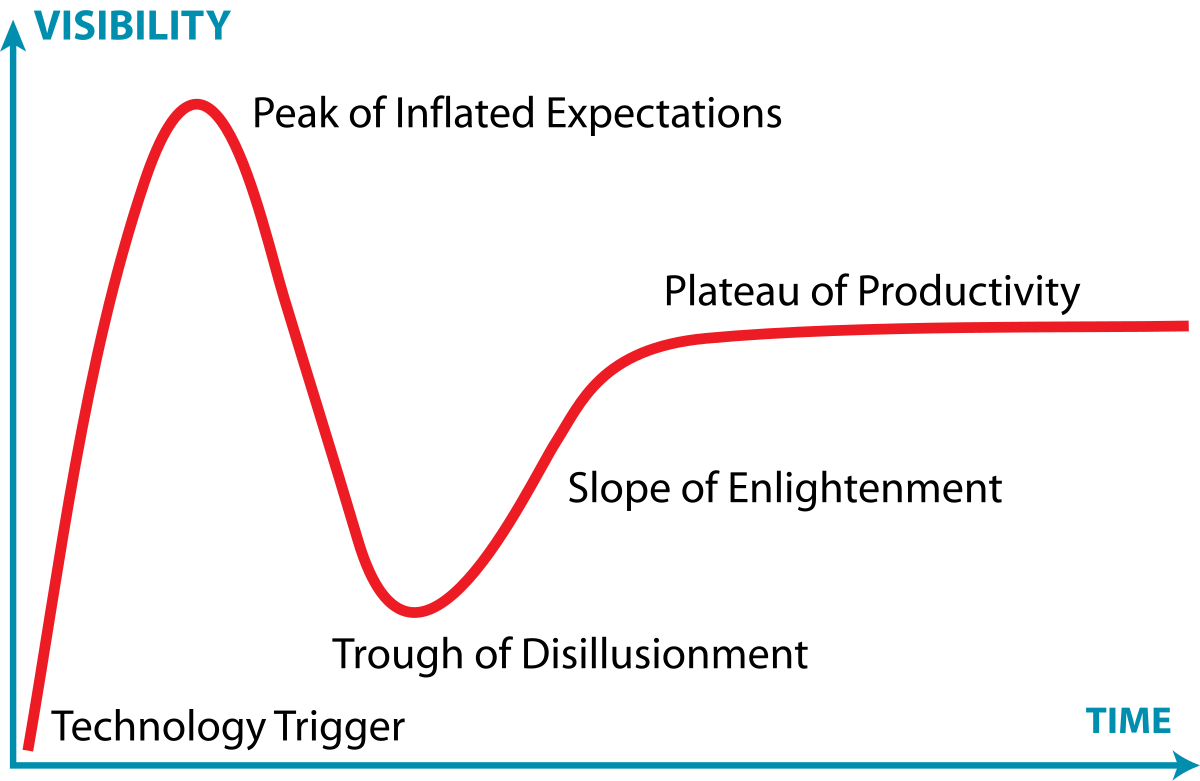
1. Gartnerハイプ・サイクルとSIEM・SOARの位置づけ
Gartnerのハイプ・サイクル(Hype Cycle)は、新技術が市場に登場し普及するまでを5段階に分けて示しています。
| 段階 | 説明 | SOAR | SIEM |
|---|---|---|---|
| 技術の引き金 Technology Trigger |
新技術が注目され始める | – | – |
| 過度な期待のピーク Peak of Inflated Expectations |
メディアや業界の過大評価 | – | – |
| 幻滅の谷 Trough of Disillusionment |
期待に対して失望が広がる | 現在位置 | – |
| 啓蒙の坂 Slope of Enlightenment |
価値と適用範囲の再評価 | – | – |
| 生産性の高原 Plateau of Productivity |
標準化、主流化 | – | 現在位置 |
- SOAR:2024年のGartnerセキュリティ運用ハイプ・サイクルでは「幻滅の谷」に位置。技術的・運用的限界により、期待に応えられていない。
- SIEM:「生産性の高原」として分類。すでに主流のセキュリティ運用ツールとして定着。
2. 「主流」や「成熟」が「問題解決」を意味するわけではない
多くの人が「SOARはもう古い」「SIEMは安定している」と理解していますが、両技術とも現在のセキュリティ課題を完全には解決できていないという点で共通の限界があります。
SOARの限界
- SIEMイベントに完全依存。
- SIEMの検出が不正確または不足していると、SOARの自動対応も誤作動、または動作しない。
- 攻撃シナリオのルールがなければ自動化は不可能。
SIEMの限界
- ログ収集の範囲が限定的(Web本文、OS監査ログ、暗号化通信の内部データなど)。
- 意味のあるデータを収集できても、攻撃の判定は依然として人間が設計したルールに依存。
- 分析人員やプロセスが不足していると「高価なダッシュボード」に成り下がる。
3. ハイプ・サイクル視点での構造的な課題
- SOAR = 幻滅の谷
当初は「すべてのセキュリティ対応を自動化する」という約束で過大評価されたが、SIEM依存性と運用の複雑性が明らかになり、失望が広がった。 - SIEM ≠ 生産性の高原
長期間の技術蓄積と事例で安定化はしたが、構造上「見えるログ」以外の脅威には依然として脆弱であり、「標準」ではあるが期待通りの解決策とは言えない。
むしろ生産性の高原というよりは啓蒙の坂段階に近く、価値と適用範囲の再評価が必要。
4. 結論 – 統合的な再設計が必要
Gartnerの位置づけに関係なく、SIEMとSOARはともにログ収集の限界、検出ロジックへの依存、運用能力の不足といった構造的問題を抱えています。
したがって:
- ログ収集の質:リクエスト/レスポンスボディ、OS監査ログ、EDRの行動ログまで網羅。
- 検出ロジックの高度化:OWASP、MITRE ATT&CKベースの正確なルール設計。
- 運用体制の強化:誤検知/正検知の判別やルールのチューニングを継続できる人材とプロセス。
これら3つが整備されていなければ、たとえGartnerが「生産性の高原」と評価しても、現場では課題が解決されない状況が繰り返されます。
5. PLURA-XDR – 次元の異なるSIEM・SOAR
一般的なSIEMとSOARは別々のソリューションとして動作し、前述した構造的な限界をそのまま抱えています。
一方、PLURA-XDRはSIEM・SOAR・WAF・EDRを単一のプラットフォームに統合し、
ログ収集から検出・分析・自動対応までを一つのデータパイプラインで処理します。
- データ統合:Web・システム・セキュリティソリューションのログを標準化して収集・分析。
- 正確性重視の自動化:攻撃シナリオに基づく高度なルールとワークフローを提供。
- 即時対応:誤検知を最小化したイベントに対してリアルタイムで遮断・対処。
この統合アーキテクチャにより、Gartnerのハイプ・サイクルで評価された既存SIEM・SOARの依存性や不完全性の問題を根本的に軽減できます。
つまり、「限界を抱えた2つの製品の集合体」ではなく、最初から結合・最適化された次元の異なるサービスなのです。